Az AI társszolgáltatások három legnagyobb szivárgása közül egyik sem járt ügyes támadással. Minden esetben az adatokhoz bárki hozzáfért, aki tudta, hol keresse, vagy egy kevés biztonsággal épített oldalról lopták el őket. Ezt a mintát érdemes megérteni.
Három szivárgás, háromféle kár
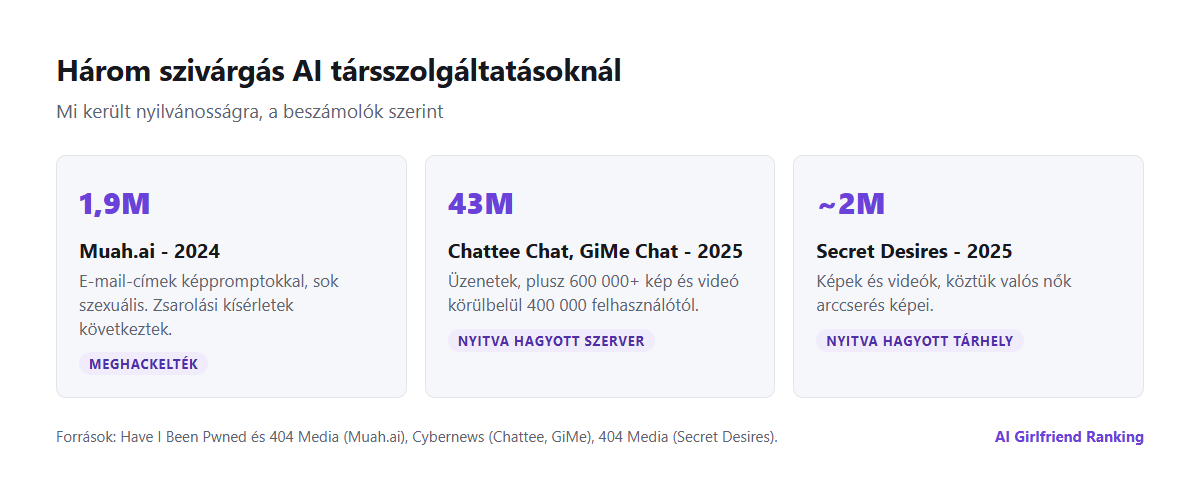
Mi szivárgott ki az egyes esetekben, a beszámolók szerint.
Muah.ai, 2024. Egy hacker adatokat szerzett az „AI barátnő” oldalról, és átadta őket újságíróknak. Körülbelül 1,9 millió e-mail-címet tartalmazott a képgeneráláshoz írt promptokkal együtt, amelyek közül sok szexuális volt, némelyik pedig gyermekbántalmazást írt le. Sok cím valós személyekhez volt köthető. Troy Hunt biztonsági kutató érzékeny szivárgásként felvette a Have I Been Pwned adatbázisába, és az érintettek ellen zsarolási kísérletek következtek.
Chattee Chat és GiMe Chat, 2025. A Cybernews kutatói megtaláltak egy jelszó nélkül nyitva hagyott szervert, amely e két app hongkongi fejlesztőjéhez tartozott. Több mint 43 millió üzenetet és több mint 600 000 képet és videót tartalmazott körülbelül 400 000 felhasználótól, többségükben amerikaiaktól. Nevek vagy e-mail-címek nem voltak benne, de IP-címek és eszközazonosítók igen, valamint vásárlási naplók, amelyekből látszott, hogy egyes felhasználók több ezer dollárt költöttek. A szervert csak azután zárták le, hogy megjelent a nyilvánosan elérhető eszközöket kereső motorokban.
Secret Desires, 2025. A 404 Media újságírói a platform felhőtárhelyét nyilvánosan elérhetőnek találták. Csaknem kétmillió képet és videót tartalmazott, köztük egy nagy csomagot, amely arccsere funkcióval készült: valós nők fotóit, amelyeket közösségi oldalakról, ballagási képekről, sőt egy évkönyvből vettek, explicit tartalomba illesztették. A tárhelyet nagyjából egy órán belül lezárták, miután megkeresték a céget. A Secret Desires az egyik általunk tesztelt app; a szivárgás mindenkit érint, aki használta a képfunkcióit.
Miért vonzó célpont a társalkalmazás
- A tartalom kivételesen kompromittáló. A szexuális csevegések, fantáziák és generált képek ideális zsarolási alapanyagok.
- Sok üzemeltető kicsi. A gyorsan növekvő, apró csapatok által épített appok, néha „összetákolt” nyílt forrású elemekre építve, gyakran kihagyják a biztonsági alapokat.
- Mindent eltárolnak. A szolgáltatásnak szüksége van az előzményeidre, hogy emlékezzen rád, így évek szövegei gyűlnek fel - lásd: mit tud rólad az AI barátnő appod.
- A képek felhőtárhelyen vannak. A rosszul beállított tárhelyek az egész interneten a szivárgások leggyakoribb okai közé tartoznak. A társalkalmazások képeinek tárolásáról a hol vannak valójában a képeid cikkben írunk részletesen.
Ha úgy gondolod, érintett vagy
| Lépés | Mit tegyél |
|---|---|
| 1. Ellenőrzés | Keresd meg az e-mail-címedet a haveibeenpwned.com oldalon; az érzékeny szivárgásoknál igazolnod kell a címet |
| 2. Zárolás | Változtasd meg a jelszót a szolgáltatáson és mindenhol, ahol ugyanazt használtad; kapcsold be a kétlépcsős azonosítást |
| 3. Szétválasztás | Vidd át a fiókot egy olyan e-mail-címre, amely nem kötődik a nevedhez vagy a munkahelyedhez |
| 4. Számíts megkeresésre | Figyelj a szivárgásra hivatkozó zsaroló és adathalász e-mailekre - utána gyakoriak |
| 5. Ne fizess | Őrizd meg az üzeneteket, tegyél feljelentést a rendőrségen (bármelyik rendőrkapitányságon vagy online, Ügyfélkapun át), és jelentsd a platformnak; a fizetés ritkán vet véget a követeléseknek |
| 6. Képek | Ha intim képek érintettek, a StopNCII.org segíthet blokkolni őket a részt vevő platformokon |
| 7. Kérdezz rá | Kérd el, milyen adatot tárolt rólad a cég, és kérd a törlést - lásd: hogyan kérheted el az adataidat |
haveibeenpwned.com - ingyenes; az érzékeny szivárgásokhoz igazolni kell a címedet.
A kár csökkentése még a szivárgás előtt
- Használj külön e-mail-címet, amely nem tartalmazza a nevedet. Ez a leghatékonyabb lépés, mert megszakítja az adatok és közted lévő kapcsolatot.
- Soha ne adj meg arcot vagy azonosító adatot a generált képekben és a feltöltésekben.
- Tartsd távol a valós emberek nevét a csevegésektől, különösen a partnerekét, kollégákét és bárkiét, aki explicit jelenetekben szerepel.
- Töröld, amire már nincs szükséged. Néhány app lehetővé teszi egyes csevegések vagy képek törlését; ami már nem létezik, az nem tud kiszivárogni. Az AI társ fiók törlése cikk elmagyarázza, mi törlődik valójában.
- Részesítsd előnyben azokat az appokat, amelyek válaszolnak a biztonsági kérdésekre. A Mozilla 2024-es felmérésében a romantikus chatbotok készítőinek 73%-a semmit sem közölt arról, hogyan kezeli a biztonsági réseket. Az a cég, amely közzétesz biztonsági elérhetőséget, legalább számít rá, hogy szólnak neki a hibákról.
Mit ír elő a törvény a cégeknek
Az EU-ban, így Magyarországon is, a cégnek a súlyos személyesadat-incidenst 72 órán belül jelentenie kell a felügyeleti hatóságnak, Magyarországon a Nemzeti Adatvédelmi és Információszabadság Hatóságnak (NAIH), és tájékoztatnia kell az érintetteket, ha a rájuk háruló kockázat magas. Ha úgy látod, hogy egy cég megsértette az adataidat vagy a jogaidat, érintettként te is fordulhatsz a NAIH-hoz: a naih.hu oldalon online ügyindítási űrlapok vannak. Az Egyesült Királyságban hasonló a szabály, és a legtöbb amerikai államnak is van adatvédelmi incidensre vonatkozó értesítési törvénye. A gyakorlatban a külföldi kis üzemeltetők gyakran figyelmen kívül hagyják ezeket a kötelezettségeket, ezért fontosabb, hogy te magad nézd meg a Have I Been Pwned oldalt, mint hogy e-mailre várj.
A 2024-es és 2025-ös évek kellemetlen tanulsága, hogy az AI társalkalmazásokban lévő intim adatok csak annyira biztonságosak, mint a cég legkevésbé gondos mérnöke. Ezt nem tudod ellenőrizni, de azt el tudod érni, hogy egy szivárgás ne vezessen vissza a nevedhez.